

Szkolenie z cyberbezpieczeństwa dla firm: program, czas trwania i wybór
Kategorie: Szkolenia z cyberbezpieczeństwaCyberbezpieczeństwo w firmiePhishing i oszustwaSzkolenia dla firm
Szkolenie z cyberbezpieczeństwa dla firm i instytucji ma sens wtedy, gdy po zajęciach pracownicy robią coś inaczej: rozpoznają phishing i fałszywe telefony, mają włączoną weryfikację dwuetapową na najważniejszych kontach, sprawdzają prośby o przelew drugim kanałem i wiedzą, co zrobić w pierwszych minutach incydentu. Dobry program łączy rozpoznawanie zagrożeń z warsztatem na prawdziwych przykładach i kończy się symulacją incydentu. Na praktyczny zakres podstawowy potrzeba zwykle od jednego do dwóch dni zajęć — my prowadzimy dwudniowe szkolenie stacjonarne. Poniżej opisujemy, co powinno się w nim znaleźć, kogo obejmują nowe przepisy i jak wybrać program, po którym coś zostaje.
Dlaczego szkolenie z cyberbezpieczeństwa to sprawa zarządu, a nie tylko działu IT?
Bo w zdecydowanej większości incydentów nie chodzi o włamanie do serwera, tylko o wiadomość, telefon albo SMS, na który ktoś odpowiada. Według raportu rocznego CERT Polska za 2025 rok zespół otrzymał 658,3 tys. zgłoszeń i zarejestrował ponad 260 tys. unikalnych incydentów — o 152% więcej niż rok wcześniej. Aż 97% z nich stanowiły oszustwa komputerowe, a sam phishing, czyli wyłudzanie loginów i haseł do poczty, bankowości czy serwisów społecznościowych, odpowiadał za 30% wszystkich incydentów.
Rośnie też liczba ataków ransomware, czyli szyfrowania danych dla okupu. Jak podaje NASK, w 2025 roku było ich 179, o 21% więcej niż rok wcześniej, a celem przestępców są najczęściej firmy i instytucje. Prezentując raport, kierownik CERT Polska Marcin Dudek wskazał trzy główne wektory ataku: wykradzione dane logowania do VPN, zdalny pulpit (RDP) dostępny z internetu oraz podatności w urządzeniach widocznych z sieci, o czym pisał serwis CyberDefence24. A przy phishingu wszystko rozstrzyga się w chwili, gdy pracownik czyta wiadomość, zanim dział IT w ogóle się o niej dowie.
Tymczasem w wielu firmach „szkolenie” wciąż oznacza podpis pod regulaminem. Według publikacji GUS „Społeczeństwo informacyjne w Polsce w 2024 r.” ponad połowa przedsiębiorstw stosowała praktyki podnoszące świadomość pracowników w kwestiach bezpieczeństwa ICT, ale najczęstszą z nich było podpisywanie klauzul lub zobowiązań (45,7%). Podpis niczego nie ćwiczy, a przy oszustwie liczy się odruch, nie znajomość regulaminu.
Kto musi przejść szkolenie po nowelizacji ustawy o KSC?
Od 3 kwietnia 2026 roku obowiązuje nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa (KSC), która wdraża w Polsce unijną dyrektywę NIS2 (Dz.U. 2026 poz. 252). Dla podmiotów kluczowych i ważnych wprowadza kilka zapisów, które bezpośrednio dotyczą szkoleń i reagowania:
- Coroczne szkolenie kierownika. Kierownik podmiotu kluczowego lub ważnego oraz osoba, której powierzono jego obowiązki w tym obszarze, raz w roku kalendarzowym przechodzi szkolenie, a udział w nim musi być udokumentowany (art. 8e).
- Świadomy personel. Kierownik zapewnia, że pracownicy znają swoje obowiązki i wewnętrzne regulacje dotyczące bezpieczeństwa (art. 8d).
- Edukacja i cyberhigiena w systemie bezpieczeństwa. Wśród środków, które podmiot uwzględnia w systemie zarządzania bezpieczeństwem informacji, ustawa wymienia edukację personelu oraz podstawowe zasady cyberhigieny (art. 8).
- Szybkie zgłaszanie. Wczesne ostrzeżenie o incydencie poważnym trzeba przekazać właściwemu zespołowi CSIRT najpóźniej w ciągu 24 godzin od wykrycia, a zgłoszenie tego incydentu — w ciągu 72 godzin (art. 11).
Podmioty, które spełniały kryteria już w dniu wejścia nowelizacji w życie, mają na wdrożenie obowiązków z tej części ustawy 12 miesięcy, czyli czas do 3 kwietnia 2027 roku (art. 33 ustawy nowelizującej), o czym przypomina Ministerstwo Cyfryzacji. Szkolenia warto więc zaplanować z wyprzedzeniem, a nie na ostatnią chwilę.
Jeśli Twoja firma nie podlega ustawie o KSC, jedno zobowiązanie i tak dotyczy prawie każdego: RODO. Gdy dojdzie do naruszenia ochrony danych osobowych — na przykład po przejęciu służbowej skrzynki — administrator co do zasady zgłasza je Prezesowi UODO nie później niż w terminie 72 godzin od jego stwierdzenia, o czym przypomina Urząd Ochrony Danych Osobowych. Żeby zdążyć, pracownik musi od razu wiedzieć, komu zgłosić podejrzaną sytuację. Tego nie da się nauczyć z regulaminu.
Skąd wiadomo, czy firma podlega ustawie o KSC?
Decydują dwa kryteria: sektor wymieniony w załącznikach nr 1 i 2 do ustawy oraz wielkość firmy. W uproszczeniu duże przedsiębiorstwa z sektorów z załącznika nr 1 są podmiotami kluczowymi, a średnie z tego załącznika oraz średnie i duże z załącznika nr 2 — podmiotami ważnymi. Część organizacji, na przykład wskazane w ustawie podmioty publiczne czy dostawcy usług DNS, jest objęta przepisami niezależnie od wielkości. To podmiot sam ocenia, czy spełnia przesłanki, i składa wniosek o wpis do wykazu w terminie 6 miesięcy od dnia ich spełnienia (art. 7c). Podmioty, które spełniały je już 3 kwietnia 2026 roku, miały na to czas do 3 października 2026 roku. Jeśli nie masz pewności, przeanalizuj to z prawnikiem — od tej odpowiedzi zależy zakres obowiązków, w tym coroczne szkolenie kierownika.
Co powinno zawierać szkolenie z cyberbezpieczeństwa dla firm?
Program powinien wynikać z tego, jak ludzie naprawdę pracują: na poczcie, w telefonie, w bankowości i w systemach do faktur. Naszym zdaniem najlepiej sprawdza się podział na pięć obszarów, z których każdy kończy się konkretnym nawykiem.
Rozpoznawanie oszustw
Phishing w mailu, fałszywe SMS-y o dopłacie do przesyłki, telefony „z banku” albo „od prezesa”, przejmowanie kont w mediach społecznościowych. Uczestnicy powinni ćwiczyć na prawdziwych komunikatach, a nie na przerysowanych przykładach z błędami ortograficznymi. NASK, przedstawiając raport CERT Polska, zwraca uwagę, że sztuczna inteligencja obniża przestępcom próg wejścia i pozwala szybciej prowadzić nowe kampanie. Więcej o tym, jak wyglądają takie ataki, piszemy w tekście o phishingu w firmie.
Konta, hasła i weryfikacja dwuetapowa
Menedżer haseł, osobne hasło do każdej usługi, weryfikacja dwuetapowa na poczcie, w bankowości i w narzędziach do pracy zdalnej oraz plan odzyskiwania dostępu, gdy telefon zginie. To najprostsza ochrona przed jednym z głównych wektorów ataku wskazanych przez CERT Polska: wykradzionym hasłem do VPN, które bez drugiego składnika wystarcza, żeby wejść do firmowej sieci.
Podejrzane pliki i urządzenia
Załączniki „z fakturą” albo „z zapytaniem ofertowym”, makra w arkuszach, aktualizacje systemu i aplikacji, ustawienia przeglądarki i telefonu, kopie zapasowe. Tu pracownik uczy się, kiedy nie otwierać pliku i komu przekazać go do sprawdzenia.
Płatności, faktury i KSeF
Podmiana numeru konta na fakturze, „pilny przelew” zlecony mailem przez rzekomego prezesa, fałszywe powiadomienia o nowych fakturach. Odkąd KSeF stał się obowiązkowy, faktury w wielu firmach płyną przez system, więc warto wyrobić prostą zasadę: dokument pobieramy po zalogowaniu się do KSeF, a nie z linku w wiadomości. O tym, jak bezpiecznie usprawnić obieg dokumentów, piszemy w artykule o automatyzacji faktur i KSeF.
Reakcja na incydent
Co zrobić w pierwszych minutach: jak odciąć napastnikowi dostęp do konta, kogo powiadomić, czego nie usuwać, żeby nie zatrzeć śladów. Każdy powinien znać dwie ścieżki: wewnętrzną osobę kontaktową oraz CERT Polska, który przyjmuje zgłoszenia przez formularz incydent.cert.pl, a podejrzane SMS-y przez bezpłatny numer 8080.
Ile trwa szkolenie i jaka forma działa najlepiej?
Czas trwania szkolenia z cyberbezpieczeństwa zależy od celu. Krótki webinar przypomni zasady, ale nie zmieni nawyków. Żeby pracownik sam włączył weryfikację dwuetapową, przećwiczył rozpoznawanie oszustw i przeszedł symulację incydentu, potrzeba czasu na praktykę — w zakresie podstawowym zwykle jednego lub dwóch dni. Tak wypadają najczęstsze formy w porównaniu:
| Forma | Co daje | Ograniczenia | Kiedy wybrać |
|---|---|---|---|
| Webinar lub prezentacja | Szybkie przypomnienie zasad dla wielu osób naraz | Mało praktyki, łatwo słuchać „w tle” | Jako przypomnienie między pełnymi szkoleniami |
| E-learning z testem | Elastyczny termin i udokumentowany udział | Brak rozmowy o sytuacjach z własnej firmy | Przy wdrażaniu nowych pracowników |
| Warsztat stacjonarny (1–2 dni) | Ćwiczenia na żywo, konfiguracja kont, pytania z codziennej pracy | Wymaga zaplanowania czasu zespołu | Gdy zależy Ci na zmianie nawyków |
| Symulowana kampania phishingowa | Pokazuje, kto i na co klika | Bez omówienia budzi nieufność zamiast uczyć | Po szkoleniu, do utrwalenia wiedzy |
Polecamy prosty układ: jeden porządny warsztat dla całego zespołu, a potem krótkie przypomnienia i ćwiczenia w ciągu roku.
Jak wygląda nasze dwudniowe szkolenie dla firm i instytucji?
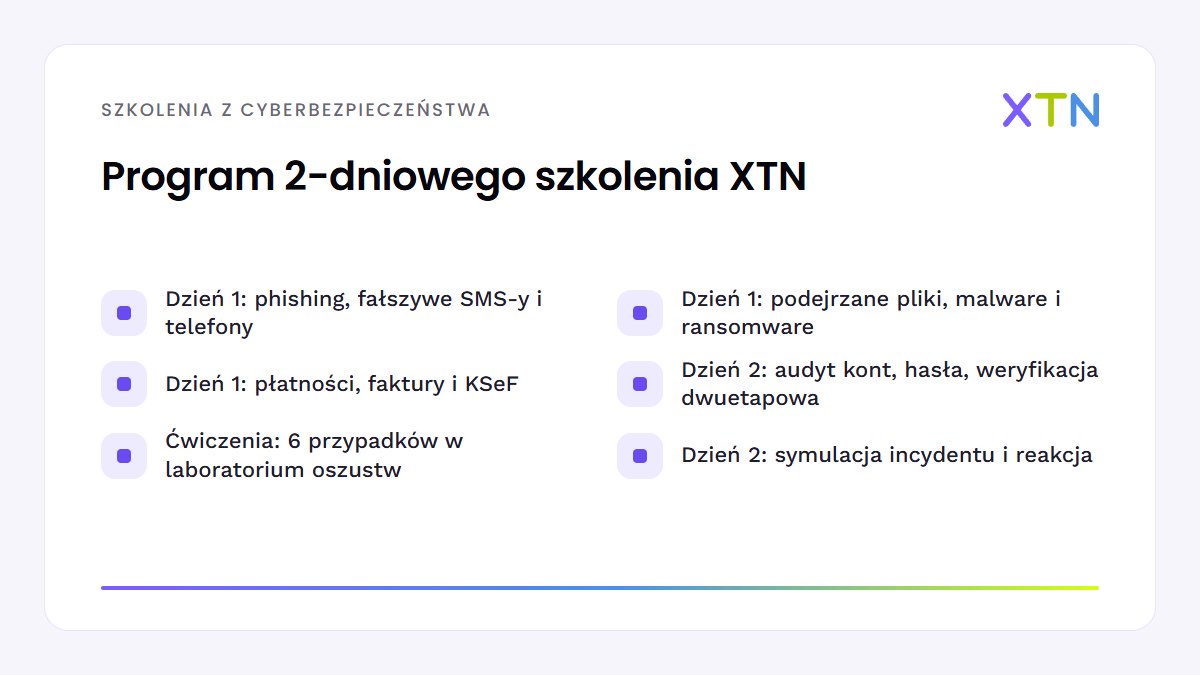
W XTN szkolenie z cyberbezpieczeństwa dla firm i instytucji prowadzimy stacjonarnie, w formule 2 dni i 10 bloków tematycznych. Pierwszego dnia uczymy rozpoznawać zagrożenia, drugiego — zabezpieczać konta i urządzenia oraz reagować na incydent.
Dzień 1: rozpoznawanie zagrożeń
- Cyberzagrożenia w codziennej pracy.
- Phishing, fałszywe telefony i przejmowanie kont.
- Podejrzane pliki, malware i ransomware.
- Telefon, media społecznościowe i internet poza firmą.
- Płatności, faktury, KSeF i pierwsza reakcja.
Dzień 2: zabezpieczenia i reakcja
- Audyt najważniejszych kont i urządzeń.
- Warsztat: hasła, weryfikacja dwuetapowa i odzyskiwanie dostępu.
- Ćwiczenia: rozpoznawanie oszustw.
- Warsztat: przeglądarka, telefon, aplikacje i kopie.
- Płatności i KSeF w praktyce oraz symulacja incydentu.
Stawiamy na praktykę, nie slajdy: pokazujemy na żywo menedżer haseł i włączanie weryfikacji dwuetapowej, a w laboratorium oszustw uczestnicy rozpoznają sześć prawdziwych komunikatów. Po zajęciach zostają materiały do powtórki — film na każdy dzień szkolenia i karty pracy z częścią analityczną i praktyczną. Przykłady i ćwiczenia dobieramy do odbiorców: inne dla firmy, inne dla instytucji publicznej. Uczymy tego, co sami wdrażamy na co dzień. Szczegóły programu znajdziesz na stronie szkoleń XTN.
Jak przygotować zespół do zajęć?
Niezależnie od tego, kto prowadzi szkolenie z cyberbezpieczeństwa, kilka prostych kroków sprawia, że praktyka jest naprawdę praktyką:
- poproś uczestników, żeby przyszli ze służbowym telefonem i dostępem do swoich kont — wtedy weryfikację dwuetapową da się włączyć od razu,
- zbierz podejrzane maile i SMS-y, które trafiły do firmy w ostatnich miesiącach, i usuń z nich dane osobowe — to najlepszy materiał do ćwiczeń,
- spisz systemy, z których korzysta zespół: pocztę, bankowość, KSeF, narzędzia do pracy zdalnej,
- ustal z góry, kto w firmie przyjmuje zgłoszenia, żeby na zajęciach przećwiczyć prawdziwą ścieżkę, a nie wymyśloną.
Co zespół realnie wynosi ze szkolenia?
Najlepszą miarą nie jest wynik testu na koniec dnia, tylko to, co ludzie robią w kolejnym tygodniu. Po dobrze poprowadzonych zajęciach uczestnicy powinni:
- mieć włączoną weryfikację dwuetapową na poczcie i najważniejszych kontach — skonfigurowaną na zajęciach, a nie „na później”,
- korzystać z menedżera haseł i wiedzieć, jak odzyskać dostęp po utracie telefonu,
- zatrzymywać się przy trzech sygnałach: pośpiech, prośba o dane lub przelew, nietypowy kanał kontaktu,
- weryfikować zmianę numeru konta i pilne przelewy telefonem pod znany numer, a nie odpowiedzią na maila,
- pobierać faktury i dokumenty po zalogowaniu do systemu, a nie z linku w wiadomości,
- wiedzieć, komu zgłosić podejrzenie, i mieć pewność, że zgłoszenie „na wyrost” jest w porządku.
Ten ostatni punkt bywa najważniejszy. Pracownik, który boi się przyznać do kliknięcia, zgłasza incydent po kilku godzinach albo wcale — a przy danych osobowych termin 72 godzin liczy się od stwierdzenia naruszenia. Dlatego na naszych zajęciach, obok rozpoznawania oszustw, ćwiczymy też pierwszą reakcję i symulację incydentu.
Jak sprawdzić, czy szkolenie zadziałało?
Efekt widać w kilku prostych wskaźnikach, które firma może śledzić sama, bez dodatkowych narzędzi:
- Zgłoszenia podejrzanych wiadomości. Po szkoleniu powinno ich przybyć — to dobry znak, a nie problem.
- Konta z weryfikacją dwuetapową. Odsetek kont służbowych z włączonym drugim składnikiem logowania da się sprawdzić w panelu poczty i większości usług.
- Czas reakcji. Ile mija od podejrzanego kliknięcia do zgłoszenia — im krócej, tym mniejsze szkody.
- Weryfikacja płatności. Czy zmiany numerów kont i pilne przelewy są sprawdzane drugim kanałem za każdym razem.
Jak wybrać dobre szkolenie? Checklista
Zanim zamówisz szkolenie z cyberbezpieczeństwa dla zespołu, sprawdź ofertę według tej listy:
- Czy program obejmuje zarówno rozpoznawanie zagrożeń, jak i warsztat zabezpieczania kont?
- Czy uczestnicy ćwiczą na prawdziwych komunikatach (mail, SMS, telefon), a nie tylko oglądają prezentację?
- Czy na zajęciach konfigurujecie weryfikację dwuetapową i menedżer haseł?
- Czy jest blok o płatnościach, fakturach i KSeF — tam, gdzie pomyłka od razu kosztuje pieniądze?
- Czy szkolenie kończy się symulacją incydentu i jasną ścieżką zgłoszenia?
- Czy przykłady są dopasowane do odbiorców — inne dla firmy, inne dla instytucji publicznej?
- Czy zostają materiały do powtórki i czy udział jest udokumentowany, co ma znaczenie przy obowiązkach z ustawy o KSC?
- Czy prowadzący odpowiedzą na pytania o systemy i narzędzia, z których korzystacie na co dzień?
Jakie błędy popełniają firmy przy szkoleniach z bezpieczeństwa?
Te same potknięcia wracają niezależnie od branży i każde odbiera szkoleniu z cyberbezpieczeństwa część wartości. Oto błędy, których warto unikać:
- Szkolenie jako formalność. Podpis pod klauzulą i prezentacja raz na kilka lat nie zmieniają nawyków.
- Straszenie zamiast ćwiczenia. Lista katastrof bez instrukcji „co mam zrobić” zostawia ludzi z lękiem, a nie z umiejętnością.
- Pomijanie zarządu. Oszuści chętnie celują w osoby, które mogą zlecić przelew. Kierownictwo powinno być na sali, a w podmiotach objętych ustawą o KSC kierownik i tak musi szkolić się co roku.
- Karanie za zgłoszenia. Jeśli przyznanie się do kliknięcia kończy się reprymendą, następnym razem nikt nic nie zgłosi.
- Brak praktyki na sprzęcie uczestników. Weryfikację dwuetapową niewłączoną na zajęciach łatwo odłożyć na później — na zawsze.
- Brak powtórki. Bez przypomnień i ćwiczeń w ciągu roku wiedza szybko się zaciera.
- Jeden program dla wszystkich. Księgowość potrzebuje więcej o fakturach i przelewach, recepcja o telefonach, a sprzedaż o fałszywych zapytaniach ofertowych z załącznikami.
Kiedy powtarzać szkolenie i jak utrwalić efekty?
Dla kierownika podmiotu kluczowego lub ważnego odpowiedź daje ustawa: raz w roku kalendarzowym. Dla reszty zespołu dobrym rytmem jest jeden pełny warsztat, a potem krótkie przypomnienia — gdy pojawia się nowy typ oszustwa, przy zmianie systemów albo przy przyjęciu nowych osób. Pomagają też proste rozwiązania organizacyjne:
- krótka procedura „co robię, gdy kliknąłem” w widocznym miejscu,
- jedna osoba kontaktowa do zgłoszeń, dostępna także telefonicznie,
- przegląd kont i uprawnień przy odejściu pracownika,
- omawianie prawdziwych prób oszustwa, które trafiły do firmy — bez wskazywania winnych.
Jeśli zespół korzysta już z narzędzi AI, bezpieczeństwo danych w pracy z nimi warto omówić osobno — piszemy o tym w tekście o szkoleniu z AI dla pracowników. A jeżeli planujesz szkolenie z cyberbezpieczeństwa dla swojego zespołu, napisz, dla ilu osób — przygotujemy program i termin, a rozmowę potwierdzimy mailem w ciągu 24 godzin.
Najczęściej zadawane pytania
Ile trwa szkolenie z cyberbezpieczeństwa dla firm?
Praktyczne szkolenie w zakresie podstawowym trwa zwykle od jednego do dwóch dni. Krótszy webinar wystarczy na przypomnienie zasad, ale nie zostawia czasu na konfigurację kont, ćwiczenia na prawdziwych komunikatach i symulację incydentu. Nasz program dla firm i instytucji trwa 2 dni i składa się z 10 bloków: pierwszego dnia uczestnicy uczą się rozpoznawać zagrożenia, drugiego zabezpieczają konta i urządzenia oraz ćwiczą reakcję na incydent.
Czy szkolenie z cyberbezpieczeństwa jest obowiązkowe?
Dla części organizacji tak. Po nowelizacji ustawy o krajowym systemie cyberbezpieczeństwa, obowiązującej od 3 kwietnia 2026 r., kierownik podmiotu kluczowego lub ważnego musi raz w roku kalendarzowym przejść udokumentowane szkolenie, a podmiot uwzględnia w systemie bezpieczeństwa edukację personelu i zasady cyberhigieny. Podmioty, które podlegały nowym przepisom od dnia ich wejścia w życie, mają na wdrożenie tych obowiązków czas do 3 kwietnia 2027 r. Inne obowiązki mogą wynikać z przepisów branżowych, a RODO wymaga zgłoszenia naruszenia ochrony danych do UODO co do zasady w ciągu 72 godzin — bez przeszkolonego zespołu trudno zdążyć.
Kto w firmie powinien wziąć udział w szkoleniu?
Wszyscy, którzy korzystają ze służbowej poczty, telefonu i systemów, razem z zarządem. Oszuści chętnie celują w osoby, które mogą zlecić przelew albo mają dostęp do danych, dlatego obecność kierownictwa, księgowości i działu sprzedaży ma szczególne znaczenie. Dobrze, gdy przykłady są dopasowane do odbiorców: inne ćwiczenia sprawdzą się w firmie handlowej, a inne w instytucji publicznej.
Czego zespół uczy się na szkoleniu z cyberbezpieczeństwa?
Przede wszystkim praktycznych nawyków. Uczestnicy rozpoznają phishing, fałszywe SMS-y i telefony, uczą się korzystać z menedżera haseł i weryfikacji dwuetapowej, ostrożnie podchodzić do podejrzanych plików oraz weryfikować płatności i faktury drugim kanałem. Ważną częścią jest reakcja na incydent: kogo powiadomić i co zrobić w pierwszych minutach. Na naszych zajęciach uczestnicy ćwiczą też na sześciu prawdziwych komunikatach w laboratorium oszustw.
Czym różni się szkolenie stacjonarne od e-learningu?
Szkolenie stacjonarne daje praktykę i rozmowę, a e-learning przede wszystkim elastyczny termin. Na warsztacie uczestnicy mogą od razu włączyć weryfikację dwuetapową na swoich kontach, zadać pytania o sytuacje z własnej firmy i przejść symulację incydentu z prowadzącym. E-learning dobrze sprawdza się przy wdrażaniu nowych pracowników i jako powtórka między pełnymi szkoleniami, ale rzadko sam zmienia nawyki zespołu.
Jak często powtarzać szkolenie z cyberbezpieczeństwa?
Kierownik podmiotu kluczowego lub ważnego musi szkolić się raz w roku kalendarzowym, tak stanowi art. 8e znowelizowanej ustawy o KSC. Dla pozostałych pracowników dobrze działa rytm: jeden pełny warsztat, a potem krótkie przypomnienia przy nowych typach oszustw, zmianie systemów i przyjęciu nowych osób. Utrwaleniu sprzyjają też materiały do powtórki, jasna procedura zgłaszania i omawianie prawdziwych prób oszustwa bez szukania winnych.
Jak zgłosić podejrzaną wiadomość lub incydent?
Najpierw wewnątrz firmy, od razu i bez obaw o konsekwencje, do wyznaczonej osoby kontaktowej. Na zewnątrz incydent można zgłosić do CERT Polska przez formularz na stronie incydent.cert.pl, a podejrzany SMS przekazać na bezpłatny numer 8080. Jeśli doszło do naruszenia ochrony danych osobowych, administrator co do zasady zgłasza je Prezesowi UODO nie później niż w ciągu 72 godzin od jego stwierdzenia.
Jak zamówić szkolenie z cyberbezpieczeństwa w XTN?
Wystarczy napisać, którego szkolenia potrzebujecie i dla ilu osób, a przygotujemy program i termin. Możesz skorzystać z formularza na stronie szkoleń albo napisać na office@xtn.pl. Termin rozmowy potwierdzamy mailem w ciągu 24 godzin, a sama rozmowa odbywa się online, przez Meet, Teams albo Zoom. Wycena jest zawsze bezpłatna i bez zobowiązań.
Autor
Chcesz przeszkolić zespół z cyberbezpieczeństwa? Dwa dni praktyki, zero teorii z podręcznika.